




最新下载


热门教程
- 1
- 2
- 3
- 4
- 5
- 6
- 7
- 8
- 9
- 10
MCP 大模型网关接入 CLI:工具调用与密钥自动分配指南
时间:2026-09-18 18:38:01 编辑:袖梨 来源:一聚教程网
当大模型需要调用地图、代码仓库或企业内部 API 时,逐个适配模型与工具很快会带来连接分散、凭证难管和审计缺失等问题。通过在 MCP 服务与 CLI 之间加入统一网关,可以集中完成工具发现、权限校验、密钥注入和调用记录,并让客户端保持足够轻量。下面从网关职责和调用链路入手拆解具体设计。
核心结论
大模型网关集成 MCP 与 CLI 的本质,不是"让模型更聪明",而是"让 Harness 更懂模型需要什么"。 正确的架构姿势是:网关作为工具能力的聚合层与控制平面,负责连接 MCP 服务器、探测工具、治理描述、自动分配密钥、暴露 HTTP 接口、记录调用审计;CLI 作为调用层,只做最薄的一层——拉取工具列表、注入模型、拦截调用、回填结果。模型负责"猜"什么时候调什么工具,网关负责"编说明书""接活"和"管钥匙"。
一、为什么需要 MCP 网关:从"N×M 集成悖论"到标准化层
大模型要调用外部能力,长期面临一个结构性困境:N 个模型 × M 个工具 = N×M 个定制适配器。每接入一个新模型或新工具,都要重新编写集成代码。MCP(Model Context Protocol)的诞生正是为了解决这个"N×M 集成悖论",通过定义一套通用的 JSON-RPC 2.0 连接规范,将集成方程简化为线性的"N+M"模式。
MCP 采用三层架构:Host(宿主应用)— Client(连接器)— Server(能力提供方) 。Server 通过 Resources(只读上下文)、Tools(可执行函数)、Prompts(交互模板)三大基元,将外部能力标准化地暴露给 AI 应用。Tools 是其中最关键的能力单元——它赋予模型"执行实际操作"的权限,使 AI 从对话者进化为代理者。
但协议标准化本身不解决"谁来管理这些 Server、谁来管钥匙"的问题。当企业接入十几个甚至几十个 MCP 服务器时(高德地图、百度地图、GitHub、内部业务 API……),每个开发者各自配置、各自维护凭证、各自处理工具冲突,就回到了碎片化的老路。MCP 网关/注册中心模式应运而生:一个中心化的控制平面,统一连接后端 MCP 服务器,统一管理密钥,对下游暴露单一的 MCP 端点或 HTTP 接口。
这一模式已成为企业级 Agent 架构的共识。在 2026 年的 MCP Dev Summit 上,Amazon、Uber、Docker、Nordstrom 等公司描述了几乎相同的架构:精心策划的 MCP 服务器目录 + 中央注册中心用于发现和合规 + MCP 网关用于认证、策略执行和审计日志。
二、网关的四个功能模块:服务器、工具清单、密钥绑定、调用审计
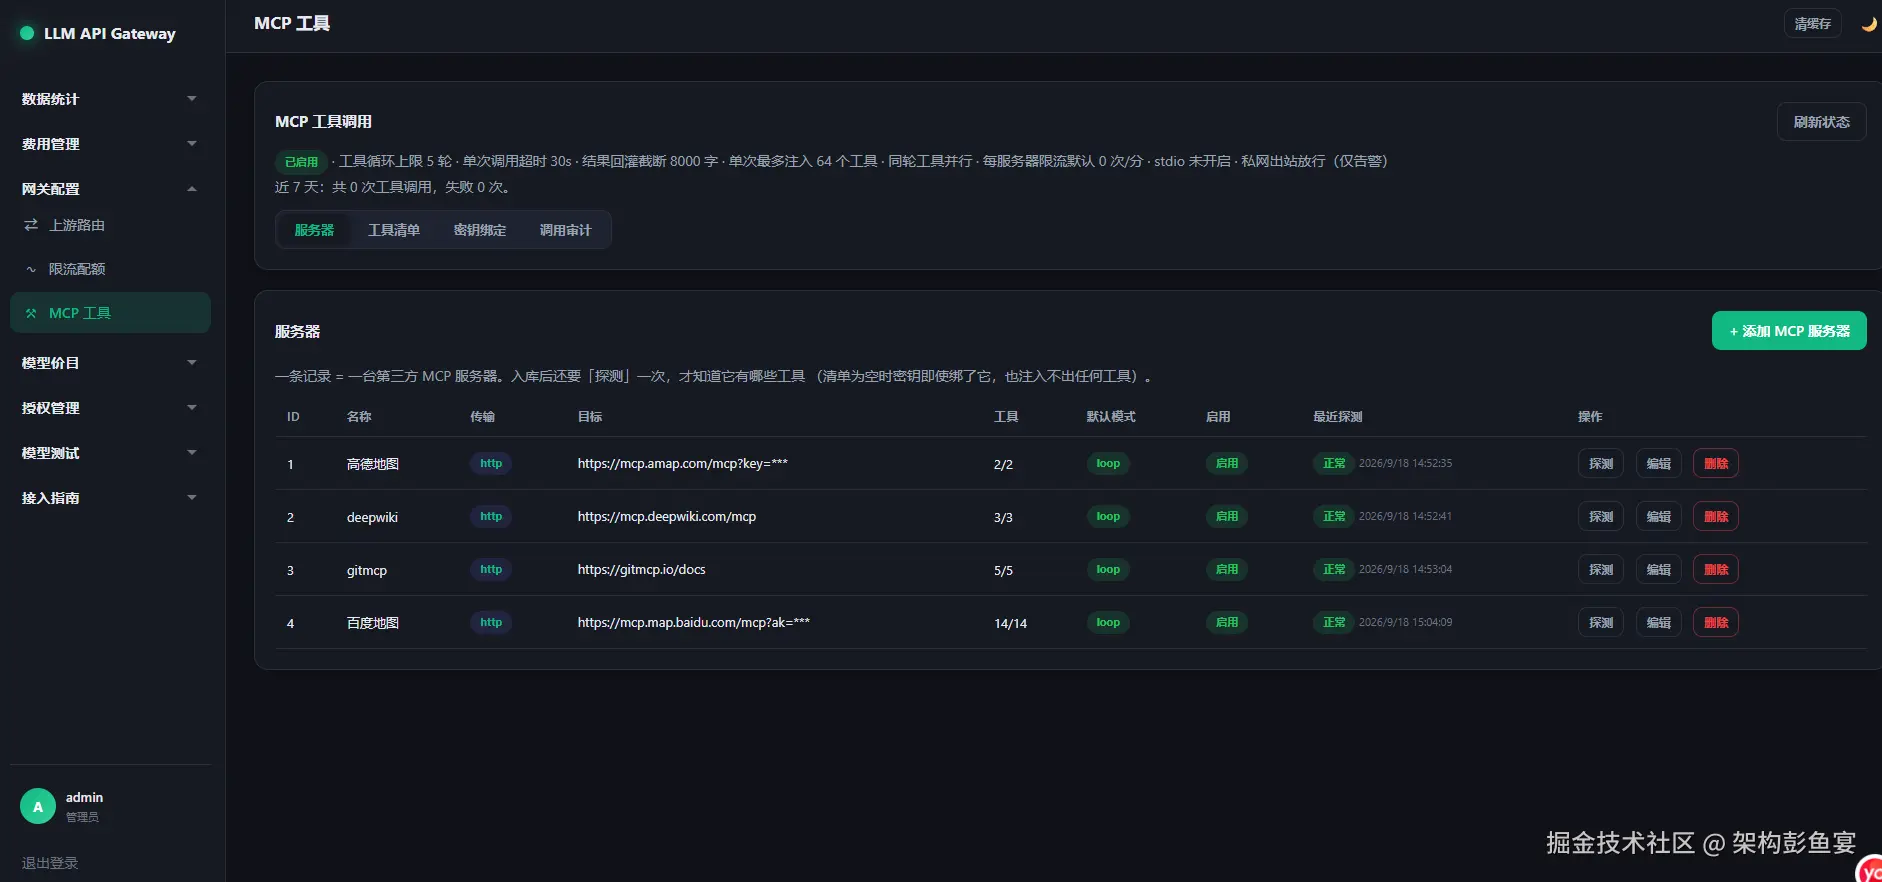
MCP 工具页面划分为四个功能区,这正好对应网关作为控制平面的完整职责链。下面逐一拆解每个模块的设计要点。
2.1 服务器:连接管理
服务器模块负责维护与所有后端 MCP 服务器的连接。MCP 服务器有两种传输方式,网关需要同时支持:
远程 Streamable HTTP:直接配置 URL 和认证信息。例如高德地图 MCP 的 https://mcp.amap.com/mcp?key=你的Key,百度地图的 https://mcp.map.baidu.com/mcp?ak=你的AK。这是当前推荐的接入方式,比 SSE 更稳定。
本地 stdio:配置启动命令,网关以子进程方式拉起。例如 npx -y @amap/amap-maps-mcp-server,通过环境变量传入 API Key。适合网关和服务器在同一机器或容器内的场景。
MCP 规范定义了完整的客户端-服务器交互消息集,包括 InitializeRequest(首次连接初始化)、ListToolsRequest(拉取工具列表)、CallToolRequest(调用工具)。网关的服务器模块本质上是一个多路 MCP Client 管理器,为每个后端 Server 维护独立的连接会话。
服务器模块需要展示和管理的字段包括:服务器名称、传输类型(HTTP/stdio)、端点地址或启动命令、连接状态(在线/离线/错误)、最后心跳时间、关联的工具数量。
2.2 工具清单:探测与治理
服务器连接建立后,网关通过 MCP 协议的 tools/list 方法拉取每个服务器的工具定义。每个工具定义包含 name(名称)、description(自然语言描述)、inputSchema(JSON Schema 格式的参数定义)。
这一步的关键认知是:MCP 服务器返回的工具描述,质量参差不齐。高德、百度等官方 MCP 的描述通常可用,但很多社区 MCP 服务器的描述是"面向实现"而非"面向调用"的。网关的工具清单模块需要做一层描述增强——补上"适用场景"和"不适用场景"。
工具清单模块的存储策略有两种:内存缓存(网关启动时拉取一次,通过 notifications/tools/list_changed 通知感知变更后刷新,适合工具数量在几十个以内的场景)和持久化注册表(工具定义落库,支持版本管理、启用/禁用、按用户/租户分配权限,适合工具数量多、需要精细管控的场景)。
工具清单模块必须处理工具名冲突。如果同时接入高德和百度,两者都有 maps_search_detail 这类同名工具。解决方案是命名空间前缀,存储为 amap.maps_search_detail 和 baidu.maps_search_detail,路由时按前缀分发到对应的后端服务器。
工具清单模块还应支持工具级别的启用/禁用。GitHub MCP 注册的工具数量很多,全量注入会消耗大量 context token,网关侧应允许只暴露实际用到的工具子集。
2.3 密钥绑定:自动分配的核心
这是"自动分配密钥工具"对应的模块,也是网关作为控制平面最具价值的差异化能力。
为什么需要密钥绑定? MCP 生态的认证现实是碎片化的。高德用 key,百度用 ak,GitHub 用 Personal Access Token,内部服务可能用 JWT 或 API Key。如果每个 CLI 或每个用户各自持有这些凭证,会带来三个问题:凭证泄露面扩大、轮换困难、无法按用户粒度审计。
密钥绑定模块的设计目标是:网关持有后端 MCP 服务器的真实凭证,CLI 只持有网关签发的访问令牌。用户或 CLI 不需要知道高德的 key 是什么,只需要知道自己的网关令牌。
具体机制可以分三层:
第一层:后端凭证托管。 网关为每个 MCP 服务器维护其所需的认证信息(API Key、OAuth Token、JWT Secret)。这些凭证加密存储在网关的密钥库中,与服务器配置绑定。
第二层:网关令牌签发。 CLI 或用户向网关申请访问令牌。网关根据用户身份、绑定的权限策略,签发一个有时效的令牌(JWT 或 opaque token)。这个令牌的 claims 里包含:用户 ID、可访问的服务器列表、可访问的工具列表、速率限制配额。
第三层:请求时注入。 CLI 调用 POST /v1/tools/call 时,请求头带上网关令牌。网关校验令牌后,根据工具名路由到对应的后端 MCP 服务器,在转发请求时自动注入该服务器所需的真实凭证。CLI 全程不接触后端凭证。
自动分配密钥的含义可以进一步延伸:当网关探测到某个 MCP 服务器需要认证但尚未绑定凭证时,可以触发一个授权流程(OAuth 重定向或 API Key 输入页面),引导用户完成授权,然后自动将凭证绑定到该服务器。MCP 规范定义了 OAuth 2.1 的授权流程,网关可以实现标准的 authorization server discovery,让用户一键完成授权。
密钥绑定模块的展示字段包括:服务器名称、认证类型(API Key / OAuth / JWT / 无认证)、凭证状态(已绑定/未绑定/已过期)、绑定用户或租户、最后使用时间。
一个关键的安全设计:网关签发的令牌应该支持工具级别的细粒度授权。用户 A 可能只能访问高德的 maps_around_search 和百度的 maps_geo,不能访问内部订单查询工具。这通过令牌 claims 里的工具白名单实现,网关在 POST /v1/tools/call 时校验工具名是否在白名单内。
2.4 调用审计:可观测性与合规
调用审计模块记录每一次 MCP 工具调用的完整链路。MCP 规范明确要求实现者承担用户同意与控制的责任:用户必须明确同意所有数据访问和操作,并保留对数据共享和操作执行的控制权。
审计日志应记录的字段包括:谁(用户 ID、CLI 实例 ID)、什么时候(时间戳)、调用了什么(服务器名、工具名、参数摘要)、结果如何(成功/失败、耗时、返回大小)、用了哪个凭证(密钥绑定的标识,不是密钥本身)。
审计模块的价值有三层:调试(模型调用工具失败时定位是参数错误还是后端服务问题)、合规(满足企业审计要求,证明工具调用经过了授权)、成本归因(按用户/租户统计工具调用量,用于配额管理和计费)。
审计日志的存储需要考虑敏感信息脱敏。工具参数里可能包含用户隐私数据(地址、订单号),审计日志应记录参数的结构和摘要,而非原始值。
一个进阶的安全设计是工具哈希锚定:网关在工具清单模块持有已批准的工具描述清单(SHA256 哈希),在每次探测时对比后端返回的 tools/list 与清单,移除任何描述已变更的工具。这是对"rug-pull"攻击(服务器在首次批准后篡改工具描述)的集中防御,审计模块记录这类移除事件。
三、网关侧的完整工作流:加入 → 探测 → 存储 → 暴露
网关作为"工具能力聚合层",核心职责是四步链路:
加入 MCP 服务器:对应 MCP 客户端的连接管理。远程用 Streamable HTTP,本地用 stdio 子进程。服务器模块展示连接状态和关联工具数量。
探测工具:对应 MCP 协议的 tools/list 方法。工具清单模块拉取、增强、去重、命名空间隔离后存储。
存储工具:工具定义缓存或落库。密钥绑定模块为每个服务器维护凭证,为每个用户签发网关令牌。
暴露给 CLI 调用:对应 tools/call 的转发。网关暴露 HTTP 接口,CLI 通过网关令牌访问,网关在转发时自动注入后端凭证。调用审计模块记录每一次调用。
具体暴露的接口形式有两种选择:
方案 A:直接暴露 MCP 端点。 网关作为一个 MCP Server 运行,CLI 用标准 MCP Client 连接。好处是 CLI 不需要理解自定义协议,直接复用 MCP SDK。inference-gateway 就采用了这种模式,通过设置 MCP_ENABLE=true 和环境变量 MCP_SERVERS 来连接多个工具服务器,LLM 自动发现并使用可用工具,客户端完全不需要管理工具列表。
方案 B:暴露自定义 HTTP 接口。 网关提供 GET /v1/tools(拉取工具列表)和 POST /v1/tools/call(执行工具调用)两个端点。CLI 通过 HTTP 请求获取工具定义,把模型输出的 tool_call 转发给网关执行。这种方案对 CLI 最友好,因为 CLI 只需依赖两个 HTTP 端点,完全不关心背后的 MCP 协议细节。
两种方案在架构上等价。方案 A 更"标准",方案 B 更"薄"。选择取决于 CLI 是否希望依赖 MCP SDK。
四、CLI 侧的集成模式:薄调用层
CLI 的核心工作流是一个四步循环:
第一步:拉取工具。 启动时调用网关的 GET /v1/tools(或 MCP 的 tools/list),获取当前所有可用工具的定义。请求头带上网关令牌。网关根据令牌里的工具白名单过滤后返回。MCP 规范建议提供多级详情——模型可以只请求工具名称、名称+描述、或完整 schema。
第二步:注入模型。 将工具定义作为 tools 参数发给大模型。模型在生成回复时,如果判断需要调用工具,会输出结构化的 tool_call(如 {"name": "amap.maps_around_search", "arguments": {...}}),而不是自然语言。
第三步:拦截转发。 CLI 解析 tool_call,将工具名和参数 POST 到网关的 /v1/tools/call 端点,请求头带上网关令牌。网关校验令牌权限后,根据工具名路由到对应的 MCP 服务器,自动注入后端凭证后执行。
第四步:回填结果。 将执行结果作为 role=tool 的消息追加到对话历史,再次发给模型。模型基于真实数据生成最终回答。
这个循环持续到模型不再产生 tool_call 为止。MCP C# SDK 的文档清晰地描述了这个消息流:ListToolsRequest 拉取工具 → CallToolRequest 执行调用 → 结果回传模型。
CLI 侧一个容易被忽视的设计点是工具缓存与 prompt caching 的交互。大多数模型提供商会对 prompt 前缀(包括 tools 数组)做缓存。如果在对话中途增删工具定义,会 invalidate 缓存,导致的 token 损耗可能超过移除的工具定义本身。建议的做法是:将新发现的工具定义追加在缓存断点之后,而不是重新排序 tools 数组。
五、关键设计决策:让模型"调得对"的三个手段
5.1 工具描述的治理
模型选择工具的唯一依据是工具的名称和描述。一个描述模糊的工具,模型永远不会在正确的时候调用它。MCP 客户端最佳实践建议使用分层工具描述:提供多级详情(名称、名称+描述、完整 schema),让模型根据任务复杂度选择需要的详细程度。
在网关的工具清单模块,应该对存储的工具描述做统一增强。每个工具的描述里加上两句话:"适用场景"和"不适用场景"。例如 query_order 的描述应该是:"根据订单号查询单笔订单详情。适用:用户明确提供了订单号,需要查这一单的状态、金额、物流。不适用:用户想查'一批订单'或'异常订单',应该先用 list_orders 按时间范围拉取,再自行分析。"
5.2 动态工具选择
如果工具数量膨胀到几百个,全量注入每次请求的上下文会消耗大量 token。MCP 客户端最佳实践明确建议采用渐进式发现(Progressive Discovery):让模型聚焦在少数相关工具上,而不是扫描数百个无关工具。
实现方式有两种:按意图筛选(网关根据用户意图只返回相关工具类别)和分层发现(先返回轻量的工具摘要,模型确定需要后再拉取完整 schema)。Anthropic 在生产实践中观察到,工具收敛到极致反而提升模型表现,"甚至可能只有 bash 加本地脚本"。
5.3 程序化工具调用
当任务需要链式调用多个工具时(读文档 → 转换 → 写入),直接工具调用的每一步结果都会回流到模型上下文,消耗 token 且增加延迟,即使中间结果与模型无关。
程序化工具调用(Programmatic Tool Calling / Code Mode)提供了更高效的方案:模型不直接调用工具,而是编写代码来调用工具。代码在沙箱中执行,只有最终结果返回模型。这要求客户端实现沙箱环境,但对于复杂的多步工作流,能显著降低 token 消耗和延迟。
六、安全与治理:网关作为控制平面
MCP 网关在企业场景中的核心价值之一是集中化安全管控。MCP 规范本身无法在协议层面强制执行安全原则,但明确要求实现者承担以下责任:
用户同意与控制:用户必须明确同意所有数据访问和操作,并保留对数据共享和操作执行的控制权。实现者应提供清晰的 UI 用于审查和授权活动。
数据隐私:Host 在将用户数据暴露给 Server 之前必须获得明确同意,不得在未经同意的情况下将资源数据传输到其他地方。
工具安全:工具代表任意代码执行,必须谨慎对待。工具描述中的注解(annotations)应被视为不可信,除非来自受信任的服务器。
网关作为控制平面的职责包括:认证(OAuth 2.1 识别开发者)、RBAC(按用户/租户控制可访问的 Server 和 Tool)、审计(记录每次调用的 who/what/when/result)、限流(按用户/工具/服务器设置配额)、策略(拒绝被污染的 tool 描述,执行 Rule of Two,脱敏 PII)。
一个具体的防御手段是工具哈希锚定:网关持有已批准的工具描述清单(SHA256 哈希),在发现时对比后端返回的 tools/list 与清单,移除任何描述已变更的工具。这是对"rug-pull"攻击(服务器在首次批准后篡改工具描述)的集中防御。
七、反模式与常见陷阱
反模式一:全量工具注入。 把网关连接的所有 MCP 服务器工具无差别地塞进每次请求。后果是模型"分心"——工具 A 和工具 B 语义相近时容易选错,且大量 token 被无关 schema 消耗。
反模式二:工具描述原样透传。 直接使用 MCP 服务器自带的 description,不做任何增强。很多社区服务器的描述是开发者写给开发者看的,模型读不懂"什么时候该用"。
反模式三:CLI 硬编码工具列表。 CLI 侧维护一份静态的工具清单。后果是网关侧新增或删除 MCP 服务器后,CLI 无法感知,需要手动更新。正确的做法是 CLI 每次从网关动态拉取。
反模式四:对话中途增删工具。 在对话进行中动态添加或移除工具定义,会 invalidate prompt cache,token 损耗可能超过试图节省的量。工具变更应被视为对话边界操作。
反模式五:后端凭证下发给 CLI。 让 CLI 直接持有高德的 key、百度的 ak。后果是凭证泄露面扩大、轮换困难、无法按用户粒度审计。正确的做法是网关持有后端凭证,CLI 只持有网关令牌,网关在转发时自动注入。
八、总结
整套架构的核心链路是:网关连接 MCP 服务器 → 探测工具 → 存储 → 密钥绑定 → 暴露 HTTP 给 CLI → 调用审计。四个功能模块(服务器、工具清单、密钥绑定、调用审计)完整覆盖了控制平面的核心职责。
MetaMCP、mcp-router、inference-gateway 等主流方案在架构层面是同一件事,区别只是面向多租户做了更重的管理界面。"自动分配密钥工具"是网关作为控制平面最具差异化价值的能力——它把碎片化的 MCP 认证统一收拢到网关侧,CLI 只持有网关令牌,后端凭证不下发。
真正拉开差距的地方不在架构,而在工具描述的治理质量、动态工具选择策略和密钥绑定的自动化程度。模型负责"猜",网关负责"编说明书""接活"和"管钥匙"。工具描述、系统提示词和密钥授权这三样东西管好了,调用时机自然就准了。